איך אדם אחד מזיז 40 מאגרים קדימה
כל בוקר אני פותח ב-tmux סוכן אחד לכל פרויקט, נותן לו שורה אחת, ובודק מה חוזר. העבודה הקשה יושבת ב-skills: פרומפטים בטקסט פשוט שאני ממשיך ללטש.
שורה אחת כדי להתחיל את היום
כל חלון של tmux הוא פרויקט אחד. אני מפעיל את הסוכן דרך ai-memory, כך שהוא מגיע עם הזיכרון של הפרויקט ועם ה-hooks שלו כבר מחוברים.
cd ~/Projects/ai-usagebarai-memory run claude# quota gone? same workstream, another agentai-memory run codex --yoloואז אני מקליד אחת משלוש שורות, לפי איך שהתור נראה:
run pr-audit and iss-audit, then run github-resolutionיום רגיל: ביקורת על כל מה שפתוח, ואז תיקון של מה שהביקורות אישרו.
... then run the release skillמתווסף כשנכנס מספיק שינויים בשביל גרסה.
run pr-bump and releaseבימים שבהם כל התור הוא Dependabot.
הפייפליין
שום דבר שתורם כותב לא מתקבל כאמת. כל טענה נבדקת, כל תיקון שאושר מקבל קודם בדיקה, ושום דבר לא מתויג בלי CI ירוק על הקומיט המדויק הזה.
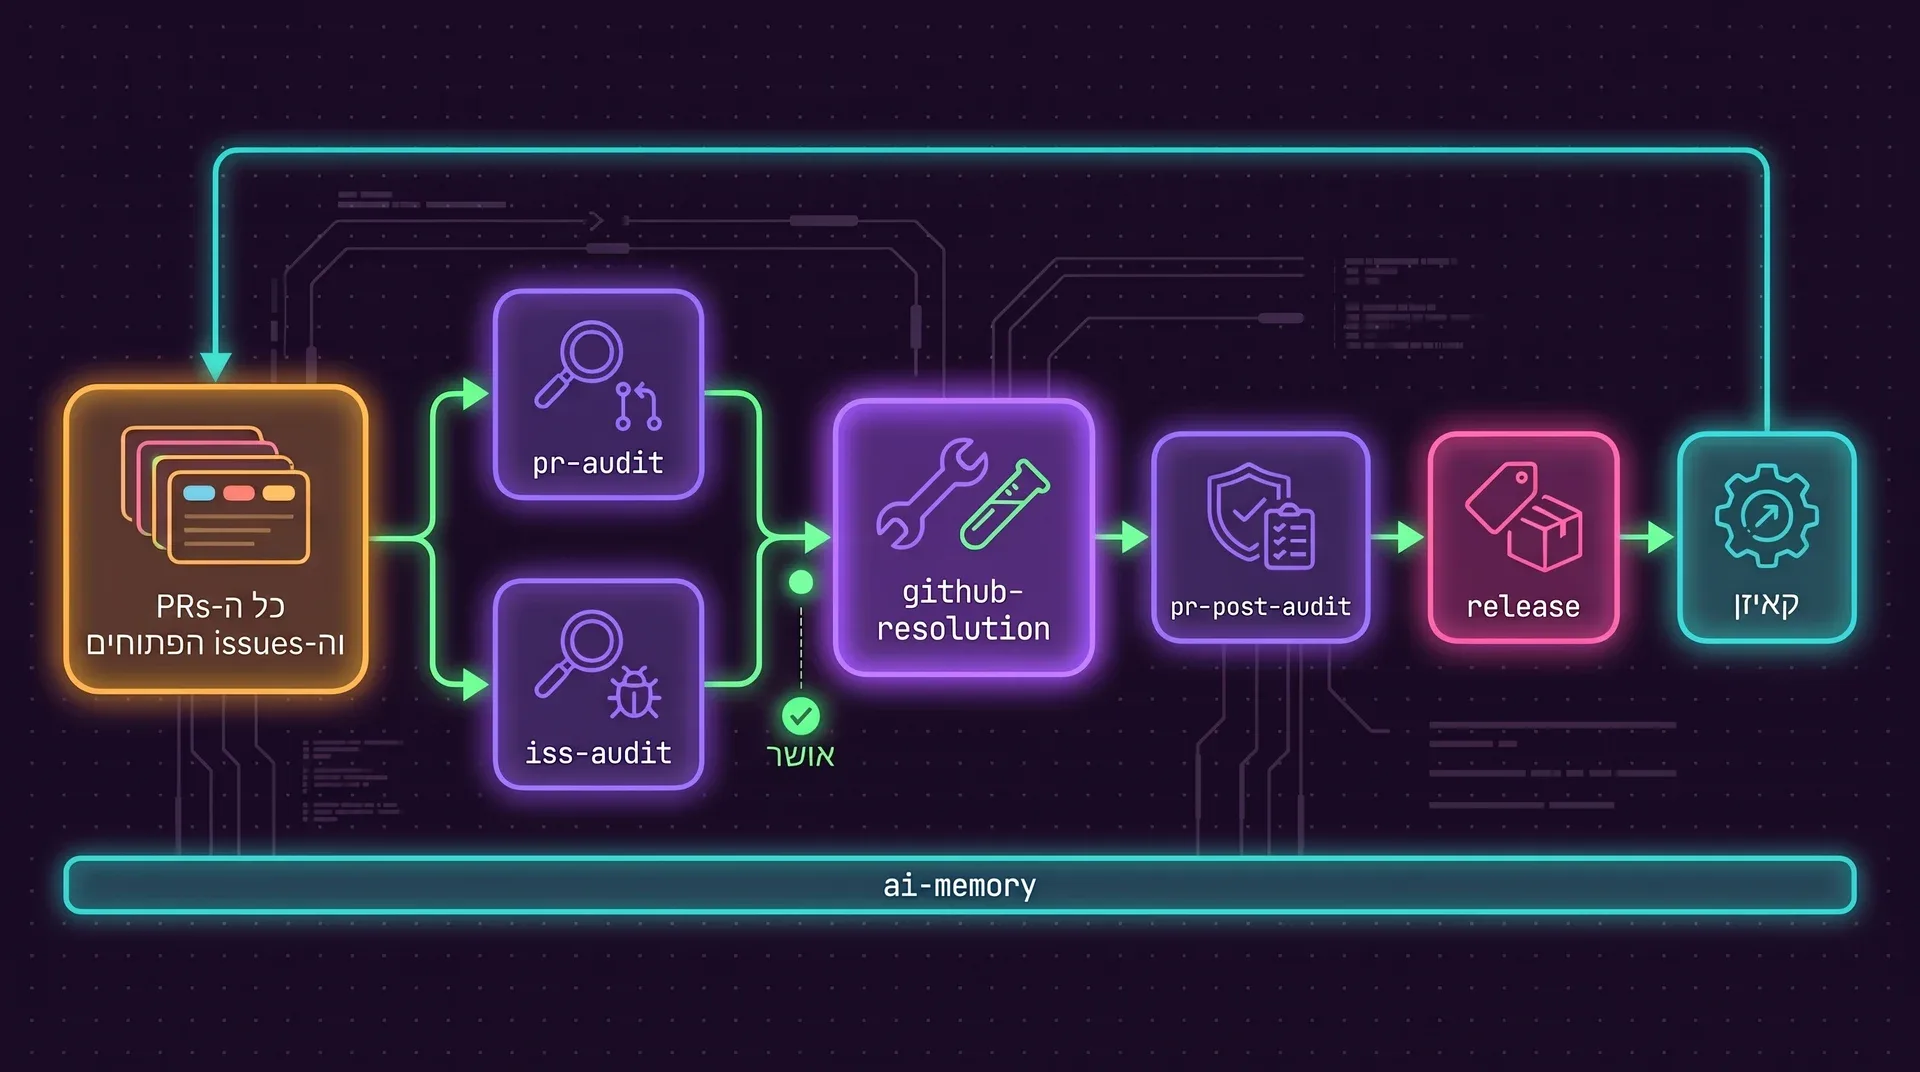
ה-skills שעושים את העבודה
כל אחד מהם הוא קובץ SKILL.md: שם, תיאור ופרומפט ארוך ומפורט. הסוכן טוען את הגוף רק כשהוא מחליט להשתמש ב-skill.
pr-audit
ראיות לפני סיפורים. בודק כל טענה ב-pull request, מחפש ביטים חבויים של הרשאת הרצה, הומוגליפים, actions לא מקובעים, תלויות עם typosquatting והזרקת פרומפטים, ושומר על semver.
iss-audit
אותו חוסר אמון, הפעם ל-issues. אף פעם לא מריץ פקודה שהועתקה מ-issue, מפריד בין מה שנצפה לבין האבחנה של המדווח, ומשחזר עם נתונים סינתטיים בתוך sandbox.
github-resolution
הופך טיקטים שאושרו לקוד ממוזג, אחד בכל פעם, כל אחד עם בדיקת רגרסיה שנכתבת לפני התיקון, בלי אבסטרקציות ספקולטיביות ובלי ריפקטורים על הדרך.
security-audit
מודל איומים וביקורת לבסיס קוד, לטווח של קומיטים או ל-pull request: הזרקות, עקיפת אימות, סודות, שרשרת האספקה, פריצה ל-CI, מניעת שירות.
pr-bump
המסלול המהיר ל-Dependabot. מאגד את כל העדכונים למעבר אימות אחד, עם רף מינימום של שרשרת אספקה ששולח כל דבר חשוד לביקורת מלאה.
release
הגרסה נגזרת מה-changelog: תיקונים הם patch, תוספות הן minor, שינויים שוברים הם major. מתייג רק על CI ירוק, ואף פעם לא משכתב תג שכבר פורסם.
הקאיזן סוגר את הלולאה
אחרי כל סבב אני מסתכל על מה שהשתבש או לקח יותר מדי זמן, ומתקן את התהליך יחד עם הקוד. אני קורא לזה קאיזן, המילה היפנית לשיפור מתמיד, וזה השלב שהופך את הסבב הבא לטוב יותר מהנוכחי.
ה-skills
כלל חדש נוסף ביום שבו טעות מופיעה. ההיסטוריה של my-skills מלאה בהם: לאגד את העדכונים של Dependabot למעבר אחד, להשאיר pull requests שנדחו במצב נקי.
הוראות ל-harness
קובץ ה-AGENTS.md של כל פרויקט אוסף את הפקודות, האינווריאנטים והמלכודות ברגע שאני מוצא אותם, כדי שהסוכן הבא לא יצטרך לגלות אותם מחדש.
כלים
ai-usagebar, ghpending ו-tclock קיימים כי משהו בשגרה שלי היה איטי או בלתי נראה. הם ממשיכים להשתנות מאותה סיבה.
הסטאפ
הדסקטופ, הטרמינל וקופסת המשחקים הם כולם קוד, כך ששיפור הוא קומיט שאני יכול לבדוק, לשמור או לבטל.
כל שורה ב-skills האלה היא צלקת.
לאן כל זה מצטבר
כל מה שמופיע כאן קרה ב-2026, בכלים שבאתר הזה, בפרויקטים הצדדיים של Frank, בניוזלטר, בבנצ׳מרק ובבלוג. נספר ב-23 בספטמבר 2026. כמעט הכול עבר דרך סוכנים ודרך ה-skills האלה, ואני קראתי את הדוחות וקיבלתי את ההחלטות.
- 30
- פרויקטים עם קומיטים
- 6,330
- קומיטים
- 783
- pull requests שמוזגו
- 486
- issues שנסגרו
- 1.08M
- שורות קוד שנוספו
- 121
- פוסטים שפורסמו בבלוג
שורות קוד הן שורות שנוספו לקובצי קוד. קובצי lock, נתונים, גופנים, תרגומים, קבצים שהוכנסו מבחוץ וקבצים שנוצרו אוטומטית לא נספרים, וגם לא הפלט של המודלים בבנצ׳מרק או התוכן שהניוזלטר מייצר. FrankGeary ו-tclock הם forks, ולכן נספרים רק השינויים שלי. ה-pull requests וה-issues מגיעים מ-GitHub; ל-frank_bazaar אין remote ב-GitHub, ו-akitando-news הוא פרטי.
פרויקט אחר פרויקט
| פרויקט | קומיטים | PRs שמוזגו | issues שנסגרו | שורות קוד שנוספו |
|---|---|---|---|---|
| ai-memory | 1,468 | 500 | 283 | 328,177 |
| akitaonrails.github.io | 637 | 9 | 5 | 121 פוסטים |
| akitando-news (פרטי) | 577 | 1 | 0 | 80,602 |
| ai-usagebar | 553 | 146 | 42 | 132,932 |
| distrobox-gaming | 497 | 2 | 0 | 47,622 |
| FrankMD | 361 | 42 | 45 | 81,237 |
| llm-coding-benchmark | 359 | 5 | 7 | 17,636 |
| ai-jail | 353 | 44 | 83 | 41,666 |
| FrankYomik | 248 | 0 | 0 | 53,833 |
| frank_go | 220 | 3 | 1 | 16,725 |
| frank_investigator | 189 | 1 | 2 | 45,365 |
| FrankClaw | 189 | 3 | 2 | 69,114 |
| FrankSherlock | 121 | 2 | 8 | 48,930 |
| frank_karaoke | 102 | 4 | 0 | 10,465 |
| frank_fbi | 79 | 1 | 3 | 25,498 |
| FrankMega | 62 | 2 | 0 | 10,965 |
| clock-tui | 54 | 10 | 0 | 7,276 |
| frank_type | 49 | 3 | 2 | 9,815 |
| ghpending | 40 | 3 | 2 | 6,081 |
| frank_geary | 34 | 1 | 0 | 1,157 |
| tropicalruby-2026 | 30 | 0 | 0 | 2,201 |
| ai-memory-web | 22 | 1 | 0 | 9,775 |
| frank_scanlation | 21 | 0 | 0 | 8,904 |
| omarchy-games-menu | 17 | 0 | 0 | 6,951 |
| aitrepreneur-docker | 13 | 0 | 0 | 781 |
| google-calendar-tui | 12 | 0 | 1 | 3,956 |
| ai-jail-web | 10 | 0 | 0 | 2,887 |
| frank_lyrics | 9 | 0 | 0 | 2,346 |
| ai-toolkit-web | 3 | 0 | 0 | 2,778 |
| frank_bazaar | 1 | · | · | 1,769 |
ה-AI הוא מראה. אם אתם טובים, הוא הופך אתכם למהירים פי עשרה. אם אתם גרועים, הוא גם הופך אתכם למהירים פי עשרה, בייצור זבל.
תיקייה אחת, כל הסוכנים
ה-skills יושבים במאגר אחד. תיקיית ה-skills של כל סוכן מכילה קישורים סימבוליים אליו, כך שעריכה אחת מגיעה בבת אחת ל-Claude Code, ל-Codex, ל-OpenCode ול-Kimi.
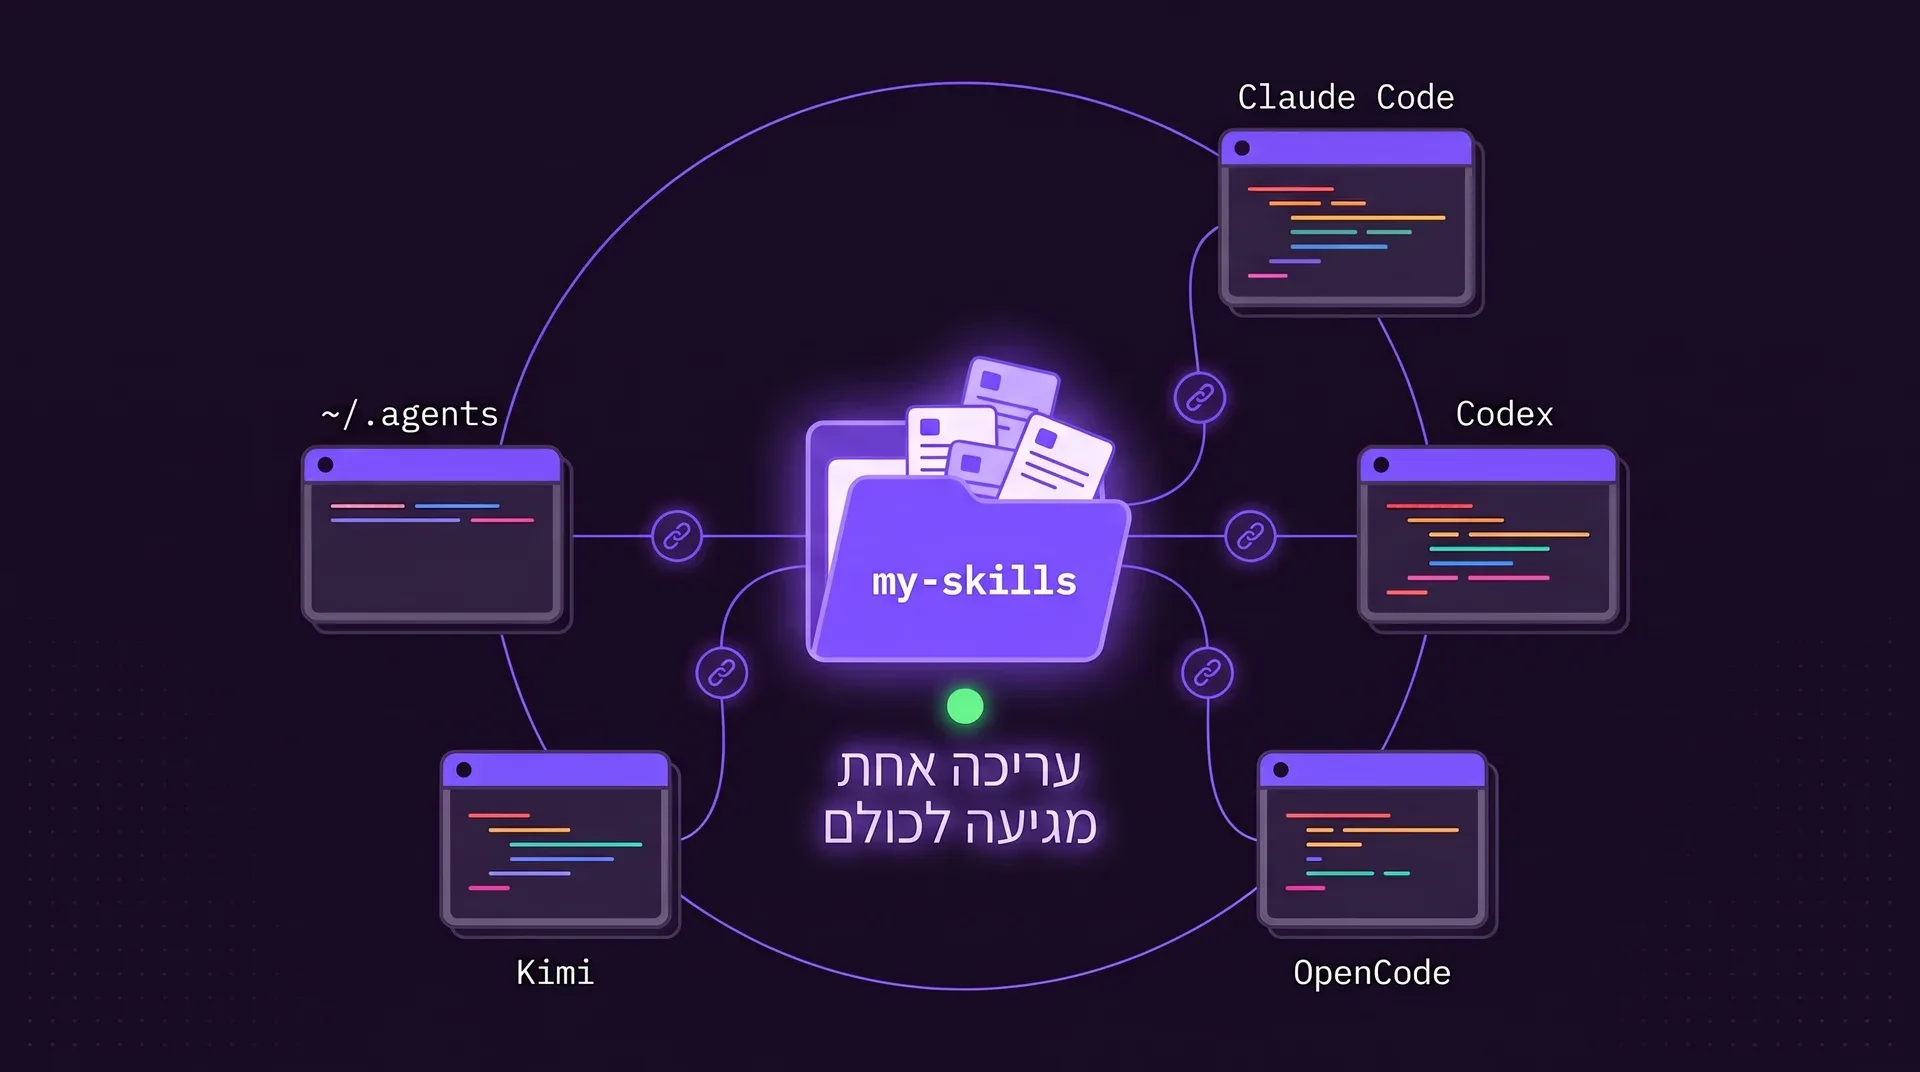
mkdir ~/Projects/my-skills/<name> # add a SKILL.mdfor h in ~/.claude/skills ~/.agents/skills ~/.codex/skills; do ln -s ~/Projects/my-skills/<name> "$h/<name>"doneאיפה יושב שאר הידע
ה-skills מכסים תהליכים שחוזרים על עצמם באותה צורה. כל השאר נמצא בטקסט פשוט שהסוכנים יכולים לקרוא.
זיכרון לכל פרויקט
ai-memory שומר את ההחלטות, המלכודות והעברות העבודה של כל פרויקט. סשן חדש, בכל סוכן, מתחיל משם.
קובץ AGENTS.md בכל מקום
לכל מאגר יש הוראות משלו: הפקודות, האינווריאנטים, הטעויות שאסור לחזור עליהן.
להצביע על דוגמה חיה
“תעשה workflow של AUR כמו זה שב-ai-memory” עדיף על skill שמסביר אריזה ל-AUR, כי הדוגמה תמיד עדכנית.
לתעד את מה שלא הפך לקוד
מחקר, חלופות שנדחו, הסיבה מאחורי החלטה. כל שעה של מחקר של סוכן הופכת למסמך שאני יכול להשתמש בו שוב.
כל מה שיש כאן הוא קוד פתוח
הכלים, ה-skills והבנצ׳מרק הם מאגרים ציבוריים. עשו להם fork ובנו את הגרסה שמתאימה לדרך שבה אתם עובדים.